APK Protector: wzmacnianie aplikacji mobilnych dla kompilacji Android
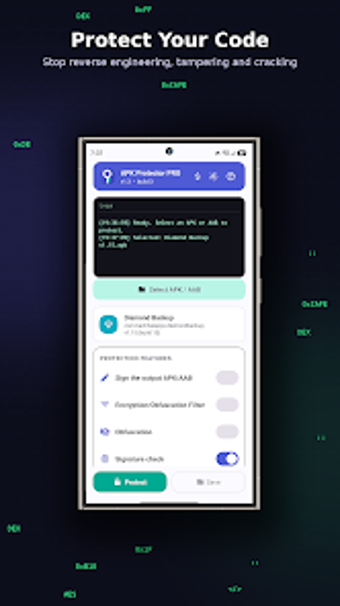
APK Protector od Bachhal Apps zabezpiecza skompilowane pakiety Androida, stosując wielowarstwowe zabezpieczenia do finalnych wersji, skierowane do deweloperów i niezależnych studiów, które muszą chronić logikę aplikacji. Aplikacja przyjmuje pliki APK lub AAB, szyfruje skompilowany kod za pomocą AES-256 i owija deszyfrację w utwardzonej natywnej rdzeń bezpieczeństwa w czasie wykonywania. Jej mechanizmy przeciwdziałania manipulacjom i debugowaniu blokują powszechne narzędzia do inżynierii wstecznej, co czyni ją odpowiednią dla zespołów, które dystrybuują pliki binarne, ale nie mogą lub wolą nie modyfikować źródłowych wersji.
Co tak naprawdę robi APK Protector?
Aplikacja akceptuje pliki wejściowe APK i AAB i przekształca skompilowane wyjście bez potrzeby dostępu do kodu źródłowego, ponieważ narzędzie obsługuje oba formaty bezpośrednio. Stosuje szyfrowanie ciągów, obfuskację przepływu kontrolnego i zamieszanie zasobów, aby analiza statyczna dawała zdezorientowane wyniki. Szyfrowany kod bajtowy jest przechowywany na dysku, ale odszyfrowywany wewnątrz natywnego rdzenia zabezpieczeń w czasie wykonywania, więc czytelny kod bajtowy nigdy nie pojawia się w pamięci urządzenia.
Czy spowalnia to twój system lub chronioną aplikację podczas wykonywania?
Ochrona odbywa się w czasie budowy na urządzeniu z Androidem, które uruchamia narzędzie, więc wykorzystanie zasobów urządzenia zależy od sprzętu mobilnego; same chronione aplikacje wymagają Androida 9 lub wyższego, ponieważ rdzeń zabezpieczeń działa tam. Narzut w czasie wykonywania pochodzi z odszyfrowania na bieżąco wewnątrz rdzenia natywnego, co oznacza, że chronione aplikacje wykonują dodatkowy krok odszyfrowania przed normalnym wykonaniem; deweloperzy powinni testować wydajność na docelowych urządzeniach, aby zmierzyć ten narzut dla swoich obciążeń roboczych.
Czy bezpiecznie jest używać tego w produkcyjnych wersjach i jakie zabezpieczenia są zawarte?
Aplikacja zawiera wyraźne kontrole anty-tamper, które wykrywają modyfikacje podpisu lub kodu i zapobiegają wykonaniu po przepakowaniu, a także wykrywa debugery i ramy do podpinania, takie jak Frida i Xposed. Oferuje również opcje blokowania urządzeń z rootem, emulatorów i wirtualnych kontenerów oraz stosuje szyfrowanie AES-256 dla skompilowanej logiki, więc klucze odszyfrowania nie są przechowywane jako tekst jawny na dysku.
Czy potrzebuję wiedzy technicznej, aby chronić aplikację za pomocą tego narzędzia?
Interfejs jest oparty na urządzeniach mobilnych i wspiera workflow bez kodu, gdzie użytkownik wybiera plik i wybiera poziomy ochrony, więc podstawowa ochrona może być zastosowana bez modyfikowania systemów budowania. Zaawansowane użycie wymaga zrozumienia kompromisów obfuskacji i zgodności w czasie wykonywania, ponieważ chronione pakiety i rdzeń zabezpieczeń wymagają Androida 9 lub wyższego oraz pewnych zachowań w czasie wykonywania, które wpływają na debugowanie i instrumentację.
Jasny wybór dla deweloperów, którzy muszą chronić rozproszone binaria
APK Protector to praktyczna opcja dla deweloperów i małych studiów, które muszą wzmocnić wydane APK lub AAB bez integracji źródłowej; stosuje szyfrowanie AES-256 i środki przeciwdziałania debugowaniu, jednocześnie oferując ochronę plików bez kodu na urządzeniu. Kompromis to dodatkowe odszyfrowanie w czasie wykonywania i surowsze ograniczenia wykonania, więc zespoły powinny zweryfikować wydajność i zgodność na docelowych urządzeniach przed wdrożeniem do użytkowników. Zalecane.